Un coffre à secrets centralisé sur AWS
Gestion centralisée des secrets et des mots de passe, exposée en TLS derrière un répartiteur de charge, sauvegardée et supervisée.
- Réalisé chez
- Ippon Technologies
- Domaine
- Sécurité
- Sujet
- Sécurité cloud
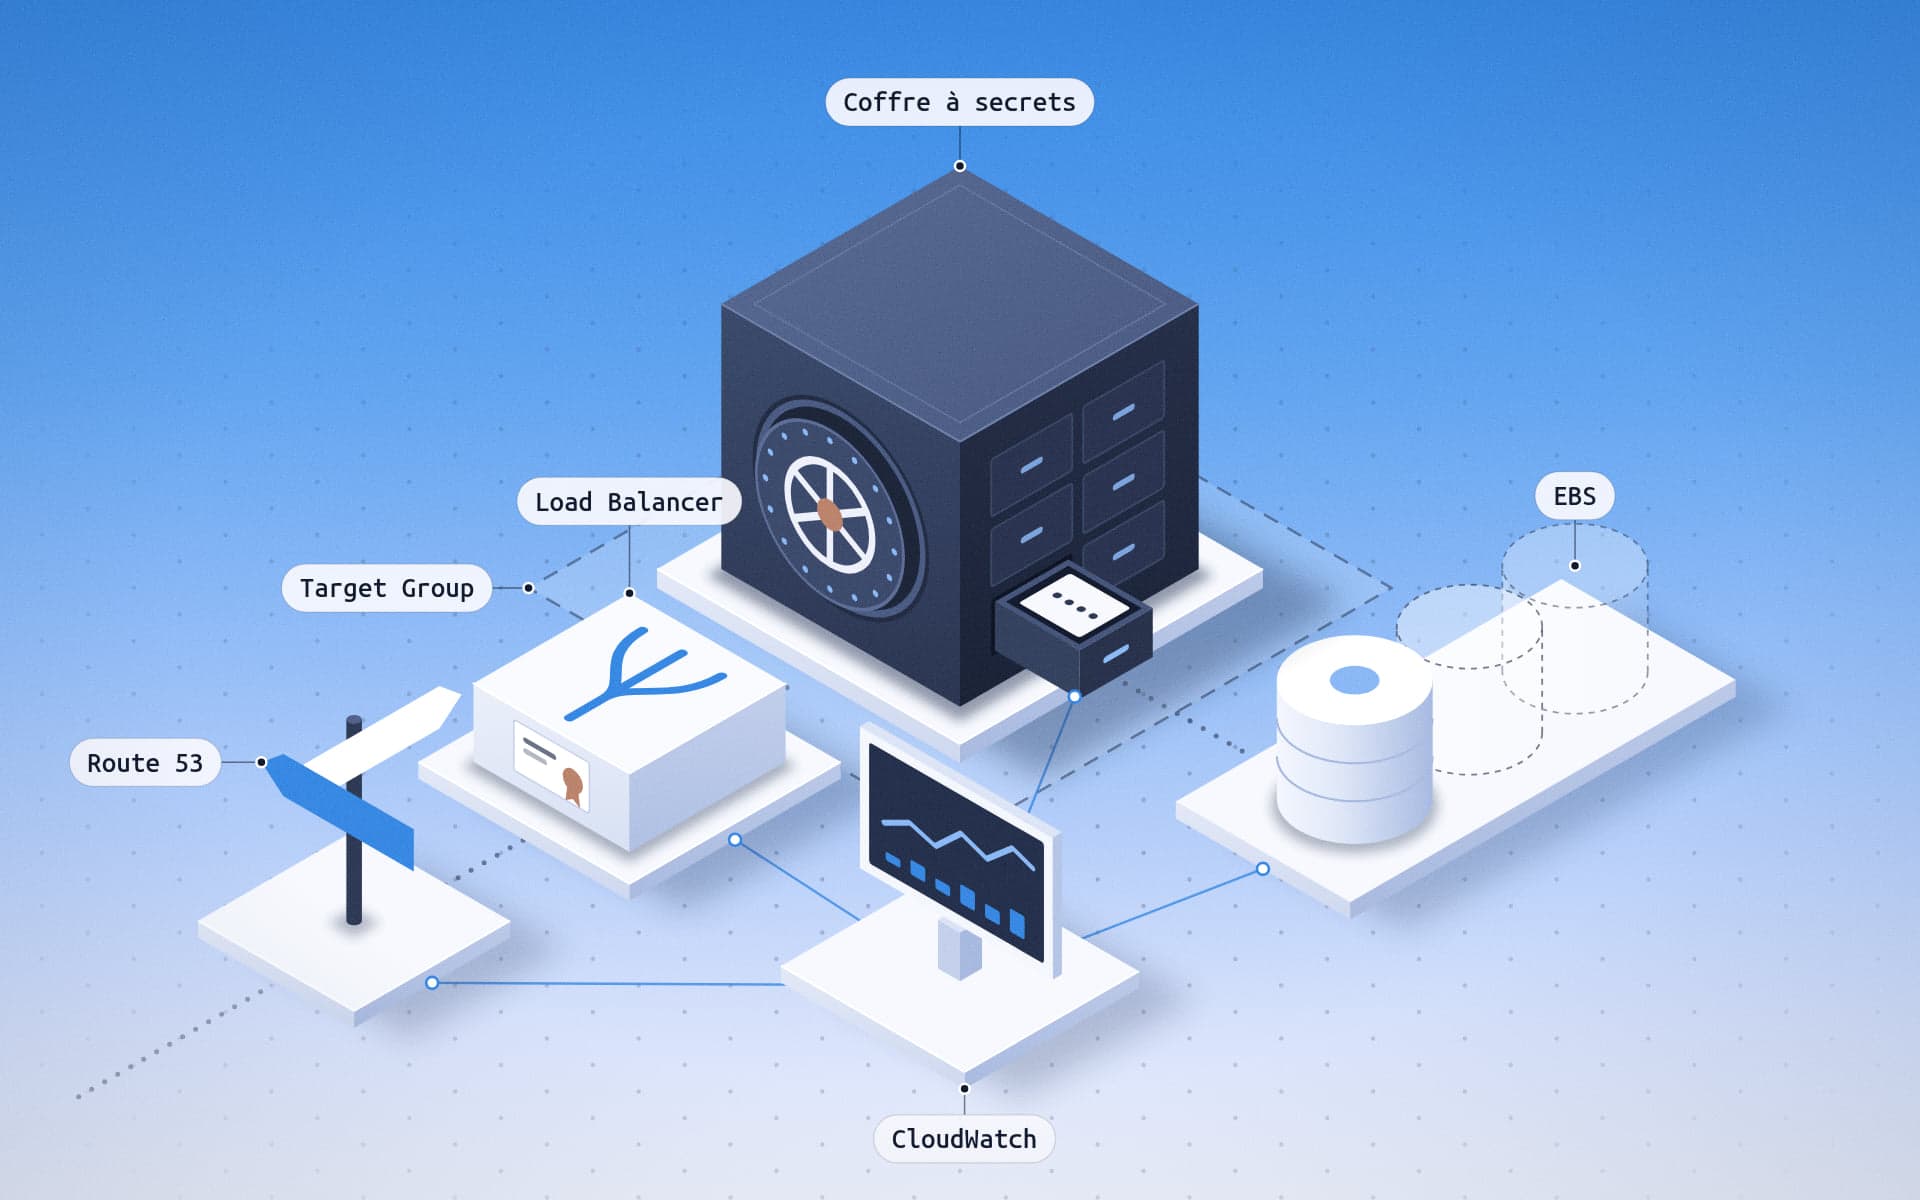
Route 53
DNS public
Load Balancer
TLS via Certificate Manager
Target Group
Routage des requêtes
Coffre à secrets
Gestion centralisée
EBS
Snapshots automatisés
CloudWatch
Supervision applicative, sur l'ensemble de la chaîne
Contexte
Mission réalisée chez Ippon Technologies, en tant qu'ingénieur en cybersécurité.
Le besoin
Centraliser la gestion des secrets et des mots de passe sur une infrastructure AWS, avec un accès chiffré, un stockage durable et une supervision.